Ranskassa koettiin 11.–12. lokakuuta 2026 poikkeuksellinen kyberhyökkäys, joka kohdistui useiden suurten vähittäiskauppaketjujen kylmä- ja pakastejärjestelmiin. Hyökkäys vaikutti muun muassa Intermarchén, Netton, Carrefourin, Coopérative U:n, Monoprix’n ja E.Leclercin myymälöihin.
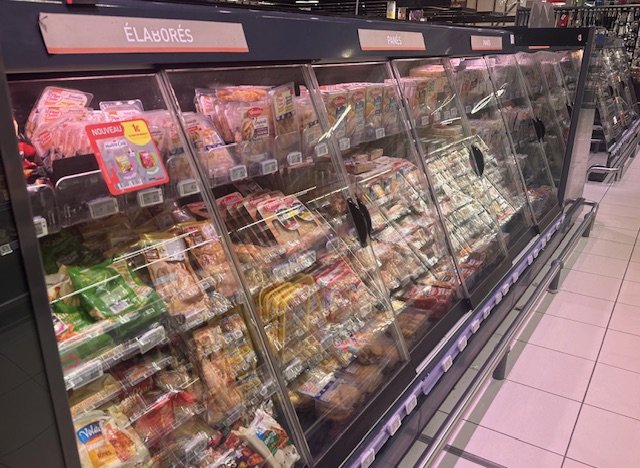
Kylmälaitteiden toiminnan häiriintyminen johti elintarvikkeiden pilaantumiseen, myymälöiden toiminnan keskeytyksiin ja huomattaviin taloudellisiin menetyksiin.
Hyökkäyksen laajuudesta on esitetty toisistaan poikkeavia arvioita. Ranskan hallituksen parlamentissa 13. lokakuuta esittämien tietojen mukaan hyökkäyksen kohteeksi joutui lähes 700 myymälää.
Taloudelliset vahingot ovat huomattavia. Intermarchén emoyhtiön Les Mousquetairesin johtaja Thierry Cotillard arvioi yhden keskikokoisen myymälän menetyksiksi noin 50 000 euroa. Tämä tarkoittaisi 300 myymälän osalta noin 15 miljoonan euron vahinkoja.
Suuremmissa hypermarketeissa menetykset voivat nousta jopa 200 000 euroon myymälää kohden. Koko Ranskan tasolla vahinkojen arvioidaan alustavasti nousevan kymmeniin miljooniin euroihin. Lopullinen summa tarkentuu vasta, kun pilaantuneiden elintarvikkeiden, mahdollisten laitteistovaurioiden ja toiminnan keskeytysten kustannukset on selvitetty.
Tapauksesta tekee erityisen merkittävän se, ettei hyökkäyksen ensisijaisena kohteena ollut asiakastietojen varastaminen tai perinteisten tietojärjestelmien lamauttaminen. Sen sijaan hyökkääjät onnistuivat vaikuttamaan suoraan kauppojen toiminnan kannalta välttämättömiin teknisiin järjestelmiin.
Kylmälaitteiden etähallinta mahdollisti hyökkäyksen
Ranskalaisessa mediassa julkaistujen tietojen perusteella hyökkääjät pääsivät käsiksi kylmälaitteiden etähallintajärjestelmiin ja muuttivat niiden toiminta-asetuksia. Joissakin järjestelmissä lämpötila-asetuksia nostettiin jopa 50 asteeseen. Lisäksi sulatusjaksoja pidennettiin, mikä viivästytti häiriöiden havaitsemista ja kasvatti vahinkoja.
Le Monde kertoi esimerkiksi Gironden alueella sijaitsevasta Intermarché-myymälästä, jossa kylmähuoneen lämpötila nousi 50 asteeseen. Myymälässä jouduttiin hävittämään huomattava määrä elintarvikkeita. Toisessa tapauksessa kylmälaitteiden sulatusjaksojen asetuksia muutettiin niin, että tuotteiden lämpötila pääsi kohoamaan ennen hälytysten aktivoitumista.
Hyökkäykset eivät myöskään rajoittuneet yhteen järjestelmävalmistajaan. Ranskan kyberturvallisuusviranomainen on tunnistanut vaikutuksia muun muassa tanskalaisen Danfossin sekä Copelandin ja Dixellin järjestelmissä. Danfossin mukaan monissa hyökkäyksen kohteeksi joutuneissa laitteissa käytettiin vanhentuneita ohjelmistoja tai tuotteita, joiden tietoturvapäivitykset olivat jo päättyneet.
Tapaus havainnollistaa OT-järjestelmien turvallisuuden merkitystä. OT-järjestelmillä ohjataan ja valvotaan fyysisiä prosesseja, kuten jäähdytystä, lämmitystä, ilmanvaihtoa, tuotantolaitteita ja muita teknisiä toimintoja. Niihin kohdistuvat hyökkäykset voivat aiheuttaa suoria toiminnallisia, taloudellisia ja turvallisuuteen liittyviä seurauksia.
Etähallinta on nykyisin olennainen osa kiinteistöjen ja teollisuuden teknisten järjestelmien ylläpitoa. Sen avulla voidaan seurata laitteiden toimintaa, tehdä asetusten muutoksia ja reagoida häiriöihin ilman paikalla käyntiä.
Samalla se muodostaa kuitenkin merkittävän hyökkäyspinnan, jos järjestelmien tunnistautuminen, käyttöoikeudet, verkkoyhteydet ja ohjelmistopäivitykset eivät ole asianmukaisella tasolla.
Ranskalaisessa keskustelussa korostuvat huoltovarmuus ja yhteiskunnan toimintakyky
Ranskan mediassa hyökkäystä on käsitelty huomattavasti laajempana kysymyksenä kuin yksittäisenä tietoturvahäiriönä. Keskustelussa ovat korostuneet elintarvikehuollon haavoittuvuus, yritysten riippuvuus digitaalisista järjestelmistä ja teknisten järjestelmien turvallisuuteen liittyvät vastuut.
Coopérative U:n pääjohtaja Dominique Schelcher on kuvannut hyökkäystä vakavaksi ja ennennäkemättömäksi. Hän on korostanut, että hyökkäys kohdistui laitteisiin, jotka ovat välttämättömiä tuoreiden elintarvikkeiden säilyttämisessä ja ranskalaisten ruokahuollossa.
Le Monde on puolestaan kiinnittänyt huomiota järjestelmien teknisiin haavoittuvuuksiin ja vanhentuneisiin ohjelmistoihin. Lehden uutisointi nostaa esille kysymyksen siitä, kuinka pitkään yritysten toiminnan kannalta välttämättömissä teknisissä järjestelmissä voidaan käyttää ohjelmistoja, joiden tietoturvapäivitykset ovat päättyneet.
Ranskalaisessa keskustelussa on käsitelty myös hyökkäysten mahdollisia motiiveja. Esille on nostettu mahdollisuus yhteiskunnallisen toiminnan tarkoituksellisesta häiritsemisestä. Hyökkääjien henkilöllisyyttä tai motiivia ei kuitenkaan ole vahvistettu. Hyökkäystä ei ole myöskään julkisesti ilmoitettu minkään ryhmän tekemäksi, eikä siihen ole tiettävästi liittynyt lunnasvaatimusta.
Ranskan viranomaiset ovat käynnistäneet hyökkäyksen tutkinnan. Tapaus on nostettu esille myös maan parlamentissa, jossa on keskusteltu kyberturvallisuuden sääntelyn ja yhteiskunnan keskeisten toimintojen suojaamisen merkityksestä.
Kuka vastaa vahingoista, kun hyökkäys kohdistuu toimittajan järjestelmään?
Yksi tapauksen keskeisimmistä kysymyksistä liittyy vastuisiin ja vakuutusturvaan. Ranskalaisessa mediassa on kerrottu, etteivät kaikkien kauppojen vakuutukset välttämättä kata kyberhyökkäyksen aiheuttamia elintarvikevahinkoja.
TF1:n haastattelussa Coopérative U:n pääjohtaja Dominique Schelcher kertoi, etteivät vakuutukset kattaneet kyseistä riskiä. Kybervakuutukset kattavat usein esimerkiksi tietoturvahäiriön selvittämisestä aiheutuvia kustannuksia, mutta eivät välttämättä digitaalisen hyökkäyksen seurauksena syntyneitä fyysisiä vahinkoja tai pilaantuneita tuotteita.
Vakuutusturvan laajuus riippuu kuitenkin vakuutussopimusten ehdoista. Myös sillä voi olla merkitystä, ovatko yritykset noudattaneet ohjelmistopäivityksiä ja muita tietoturvatoimenpiteitä koskevia velvoitteitaan.
Vastuukysymyksiä monimutkaistaa teknisten järjestelmien toimitusketju. Vähittäiskauppa voi hankkia kylmäjärjestelmän yhdeltä toimittajalta, käyttää toisen yrityksen ylläpitopalveluja ja hyödyntää kolmannen osapuolen kehittämää ohjausohjelmistoa. Etäyhteyksistä ja tietoliikenneratkaisuista voi vastata vielä erillinen palveluntarjoaja.
Tällaisessa toimintaympäristössä turvallisuusvastuut voivat jakautua useiden organisaatioiden kesken. Keskeisiä kysymyksiä ovat esimerkiksi se, kuka vastaa järjestelmien tietoturvapäivityksistä, etäyhteyksien suojaamisesta, haavoittuvuuksien seurannasta ja poikkeamiin reagoinnista.
Oikeudellisen vastuun arviointi edellyttää sopimusten, sovellettavan lainsäädännön, mahdollisten tuotevirheiden ja osapuolten huolellisuusvelvoitteiden tarkastelua. Se, että järjestelmä on hankittu ulkopuoliselta toimittajalta, ei automaattisesti poista tilaajaorganisaation vastuuta oman toimintansa riskienhallinnasta ja jatkuvuudesta.
Samalla on selvää, ettei tilaajaorganisaatio välttämättä pysty itse arvioimaan kaikkia järjestelmän teknisiä haavoittuvuuksia. Tämä korostaa toimittajien velvollisuutta antaa riittävät tiedot järjestelmien turvallisuudesta, ylläpidosta ja elinkaaresta.
NIS2 korostaa toimitusketjujen turvallisuutta ja jatkuvuudenhallintaa
Ranskan tapahtumat liittyvät laajempaan eurooppalaiseen keskusteluun kyberturvallisuuden sääntelystä. NIS2-direktiivin tavoitteena on parantaa yhteiskunnan ja talouden kannalta keskeisten toimijoiden kyberturvallisuutta. Direktiivi korostaa riskienhallintaa, toimitusketjujen turvallisuutta, poikkeamien käsittelyä, järjestelmien ylläpitoa sekä toiminnan jatkuvuuden varmistamista.
Elintarvikkeiden tuotanto, jalostus ja jakelu kuuluvat direktiivissä tunnistettuihin toimialoihin. Direktiivin soveltuminen yksittäiseen yritykseen riippuu kuitenkin sen toiminnasta, koosta ja kansallisesta täytäntöönpanosta. Kaikki vähittäiskaupat eivät siten automaattisesti kuulu NIS2:n soveltamisalaan.
Tapaus osoittaa kuitenkin, että kyberturvallisuuden hallinnan merkitys ulottuu huomattavasti direktiivin välittömän soveltamisalan ulkopuolelle. Turvallisuuden näkökulmasta olennaista on tunnistaa, mitkä järjestelmät ovat organisaation toiminnan kannalta kriittisiä ja millaisia seurauksia niiden häiriöistä voi aiheutua. Tämä edellyttää teknisten haavoittuvuuksien arvioinnin lisäksi liiketoimintavaikutusten, riippuvuuksien ja jatkuvuusjärjestelyjen tarkastelua.
NIS2-direktiivin lisäksi EU:n kriittisten toimijoiden häiriönsietokykyä koskeva CER-direktiivi korostaa yhteiskunnan keskeisten palvelujen jatkuvuutta ja häiriönsietokykyä. Vaikka säädösten soveltamisalat ja velvoitteet eroavat toisistaan, niiden taustalla on yhteinen tavoite: keskeisten toimintojen on kestettävä erilaisia häiriöitä riippumatta siitä, aiheutuvatko ne fyysisistä vai digitaalisista uhkista.
Kyberturvallisuus on osa fyysistä turvallisuutta
Ranskan ruokakauppoihin kohdistunut kyberhyökkäys havainnollistaa turvallisuusympäristön muutosta. Digitaalisiin järjestelmiin kohdistuvat hyökkäykset eivät enää rajoitu tietojen menettämiseen, tietojärjestelmien käyttökatkoihin tai taloudellisiin väärinkäytöksiin. Ne voivat aiheuttaa suoria fyysisiä vahinkoja ja vaikuttaa organisaatioiden kykyyn tuottaa yhteiskunnan kannalta välttämättömiä palveluja.
Samalla tapaus osoittaa, kuinka yksittäisen teknisen järjestelmän haavoittuvuus voi vaikuttaa samanaikaisesti satoihin organisaatioihin. Kun useat toimijat käyttävät samoja laitteita, ohjelmistoja ja etähallintaratkaisuja, myös niiden turvallisuusriskit voivat muodostua yhteisiksi.
Tämä haastaa perinteisen riskienhallinnan. Turvallisuutta ei voida arvioida pelkästään oman toiminnan tai omien tietojärjestelmien näkökulmasta, vaan huomioon on otettava myös toimittajaverkostot, teknologiset riippuvuudet ja mahdolliset laaja-alaiset häiriötilanteet.
Ranskan tapahtumat osoittavat, ettei digitaalista ja fyysistä turvallisuutta voida enää tarkastella toisistaan erillisinä kokonaisuuksina. Kyberhyökkäys voi näkyä tyhjentyneinä kylmähyllyinä, keskeytyneenä tuotantona, käyttökelvottomina tuotteina tai häiriöinä yhteiskunnan palveluissa.
Turvallisuusjohtamisen keskeinen kysymys ei siten ole enää ainoastaan se, miten organisaation tietojärjestelmät suojataan, vaan miten koko organisaation toimintakyky turvataan tilanteessa, jossa digitaalinen häiriö vaikuttaa suoraan fyysiseen toimintaympäristöön.